tools:tool:securitytoolstoolsecurity安全扫描与凭证治理把安全当成日常工作流:扫描、依赖治理、密钥管理与回归复扫。/tools/security/https://github.com/vercel-labs/deepsec自然收录 tools tool
自然收录 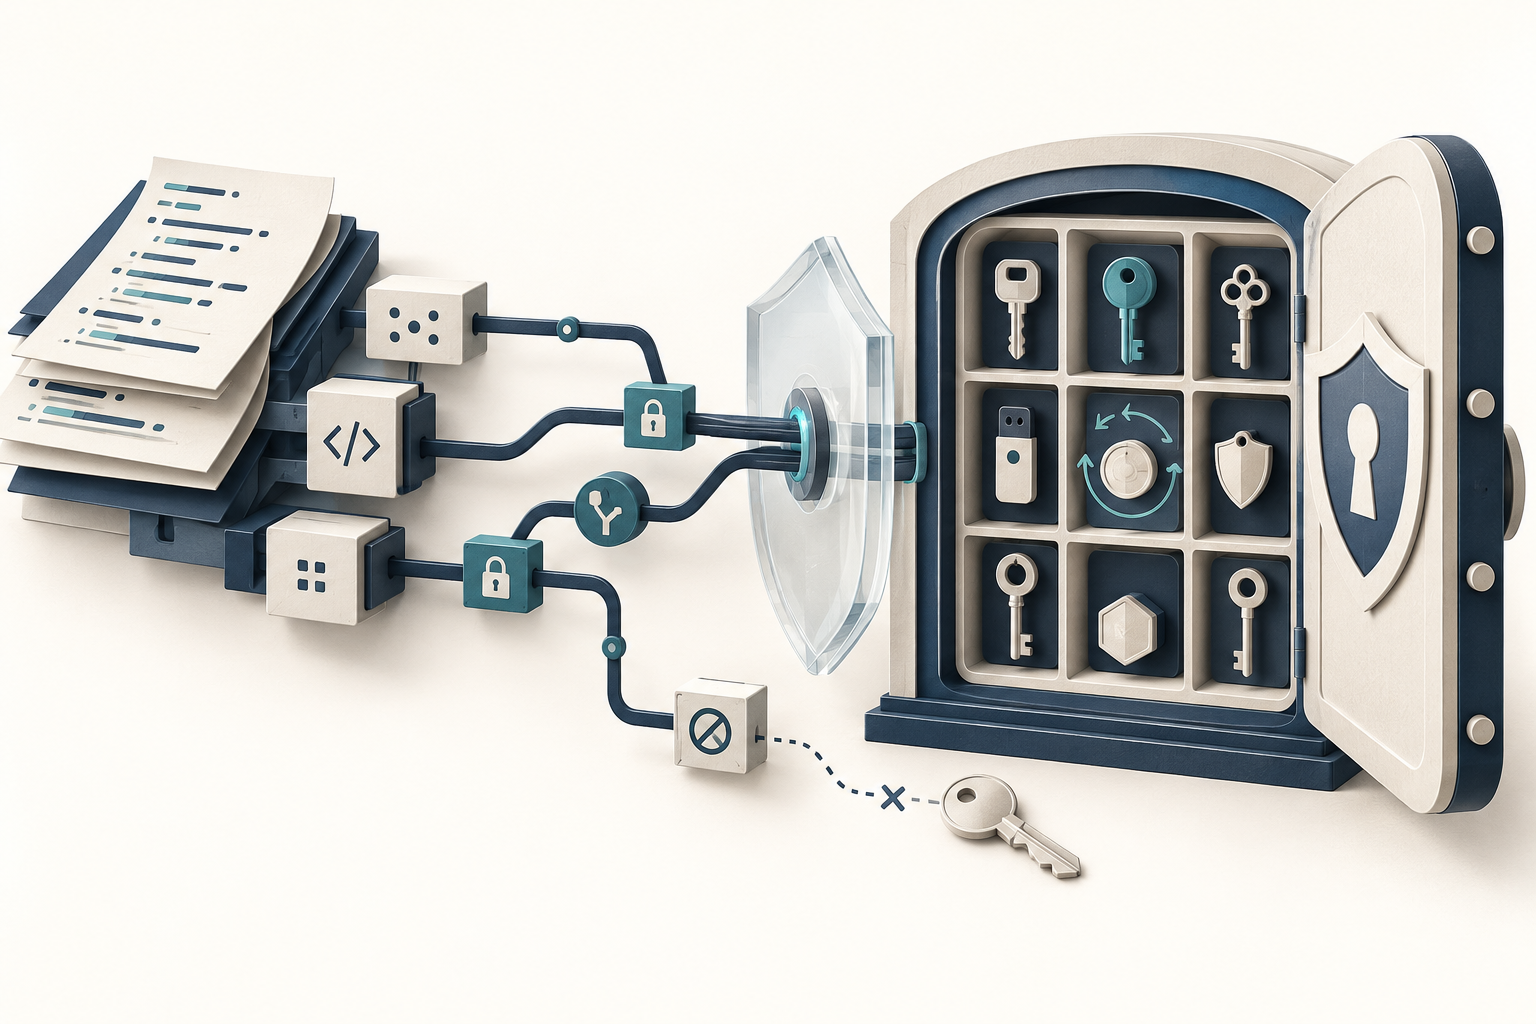
安全合规 · 开源 + 按量/按席位订阅
安全扫描与凭证治理
把安全当成日常工作流:扫描、依赖治理、密钥管理与回归复扫
这是什么
独立产品的安全问题最常见的来源是三类:把密钥提交进代码仓库、依赖库里的已知漏洞、自己写的鉴权和权限逻辑有漏洞。对应的工具分别是密钥扫描、依赖扫描和代码扫描(SAST),以及用 AI 深入排查的新工具。
不需要一开始就买企业级方案:GitHub 自带的推送保护和依赖告警、Semgrep 和 Snyk 的免费版,已经能覆盖大部分基础风险。
适合
- 已经有付费用户和生产数据的独立产品
- 大量使用 AI 写代码、担心引入漏洞的开发者
- 需要向客户说明安全措施的 B2B 产品
不太适合
- 需要正式渗透测试或合规认证的场景,需要专业安全服务
方案对比
| 方案 | 适合 | 价格与免费额度 | 注意 |
|---|---|---|---|
| GitHub 内置安全 | 密钥泄露防护和依赖告警 | 向公共仓库推送时默认开启推送保护,拦截检测到的密钥;私有仓库的 Secret Protection 每活跃提交者每月 $19,Code Security 每月 $30 | 私有仓库的高级扫描需要付费 |
| Semgrep | 代码扫描和依赖扫描 | 10 个贡献者以内免费(最多扫描 10 个仓库,含代码与依赖扫描);Teams 每贡献者每月 $30 起,密钥检测每月 $15 | 免费版不含密钥检测 |
| Snyk | 依赖、代码、容器和基础设施配置扫描 | 免费版:开源依赖 200 次、代码 100 次、IaC 300 次、容器 100 次测试;Team 每月 $25 起(最多 10 名开发者) | 测试次数有限,按需扫描关键仓库 |
| deepsec | 用 AI agent 深入排查代码库 | 开源(Apache-2.0),模型调用费用自付,可设置花费上限 | 大型仓库的模型费用不低,先设上限 |
2026-10-25 阅读各家官方价格页整理;价格和额度会调整,下单前以官网实时页面为准。
怎么选
最低限度的基线
开启 GitHub 推送保护和依赖告警,.env 加入 .gitignore,密钥只放在平台的环境变量里。
每次发布前
用 Semgrep 或 Snyk 扫描代码和依赖,处理高危问题后再发布。
定期深度排查
每个季度对鉴权、支付、数据访问等关键模块做一次 AI 辅助的深度检查。
地区与国内使用
- 扫描工具会读取代码,使用云端服务前确认代码上传和数据处理条款。
上手步骤
- 检查仓库历史里是否已经提交过密钥,发现后先轮换密钥,再清理历史。
- 开启 GitHub 的依赖告警和推送保护。
- 在 CI 中加入一个免费的代码与依赖扫描。
- 把高危问题的处理规则写进发布清单。
容易踩的坑
- 密钥一旦提交过,即使删除提交也要立刻轮换。
- 扫描结果有误报,不要因为误报多就关掉扫描,按严重程度处理。
- AI 生成的代码最容易出问题的是权限校验,重点人工审查。